
この記事の内容
経済産業省が主導し、サプライチェーン全体のセキュリティ対策状況を可視化・格付けする「SCS評価制度(セキュリティ対策評価制度)」。2026年度末の本格運用開始に向けて、現在多くの企業がその対応、特に上位ランクである「星(★)」の獲得に向けて急ピッチで準備を進めています。
現代のBtoBビジネスにおいて、サイバーセキュリティはもはやIT部門だけの課題ではなく、企業全体の存続に関わる経営課題です。本コラムでは、SCS評価制度における上位ランク「★3〜★4」を獲得・維持するために立ちはだかる壁と、その解決策となる「ServiceNow IRM」を活用した次世代の監査・リスク管理術について詳しく解説します。

SCS評価制度における「★3・★4」の壁とは?
SCS評価制度は、企業のセキュリティ対策レベルを星の数で客観的に評価する仕組みです。評価レベル(★1〜★4)によって求められる「証明のレベル」が全く異なる点に注意が必要です。
評価レベルによる「証明のレベル」の違い
• ★1〜★2(自己宣言レベル):
基本的に企業自身の「自己宣言」によって認定されるケースが多く、自社での取り組み申告が中心となります。
• ★3〜★4(第三者確認・厳格な証跡レベル):
セキュリティ専門家や第三者機関による厳格な「確認」が入ります。「対策を実施している」と主張するだけでなく、「対策が確実に運用されていることを示す客観的な証明(証跡・エビデンス)」を、常に提示できる状態にしておかなければなりません。
この「証跡の収集と継続的な運用」こそが、★3・★4を目指す企業にとって最大の壁となります。
限界を迎えるExcel・メールベースのサプライチェーン管理
SCS評価制度への対応を進める中で、多くのリスク管理担当者や情シス担当者が構造的な悩みに直面しています。
特にサプライチェーン攻撃が急増する現在、自社だけでなく委託先(サプライヤー)を含めた状況把握が不可欠です。しかし、手作業や表計算ソフトに頼った従来型の運用では、担当者が「評価疲れ・回答疲れ」を起こし、本来のセキュリティ強化ではなく「評価を通すための作業」に忙殺されてしまいます。
企業のサプライチェーンリスク管理を阻む3つの課題
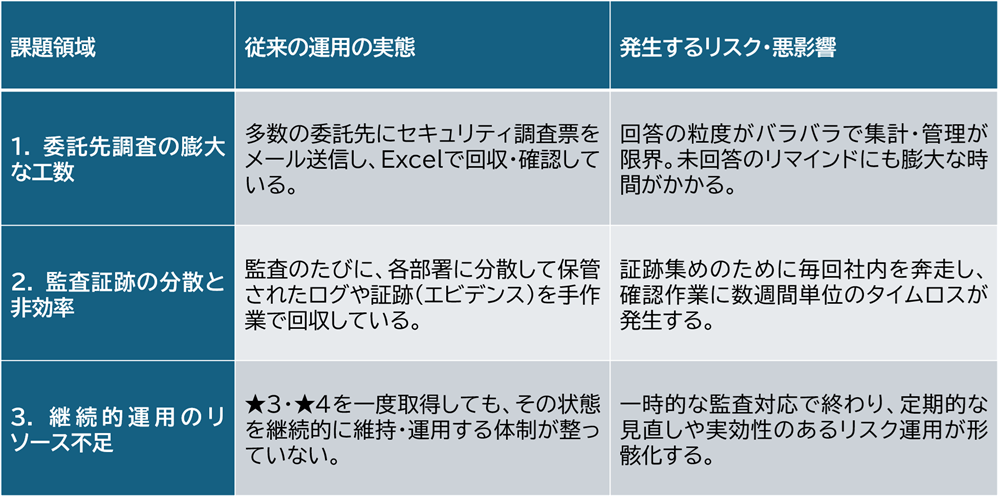
手動コミュニケーション(メール・Excel)に頼った管理では、2026年度末の本格運用に向けた継続的な★3・★4基準の維持・証明は極めて困難です。
ServiceNow IRMで実現する、証跡管理と監査の自動化
こうした課題を賢くクリアし、効率的にSCS評価制度の要件を満たすための強力なプラットフォームが「ServiceNow IRM(Integrated Risk Management:統合リスク管理)」です。
ServiceNowは、全社的なリスクとコンプライアンスを一元管理するプラットフォームとして世界中で高く評価されています。
従来の管理手法とServiceNow IRMの比較
【従来の手作業管理】
メール・Excelの手動送受信 > 部署ごとに分散した証跡 > 監査時に手作業で抽出・集計(高負荷)
【ServiceNow IRM】
専用ポータルで回答自動化 > 単一プラットフォーム(CMDB等連携) > リアルタイムダッシュボードで即時証明(自動化)
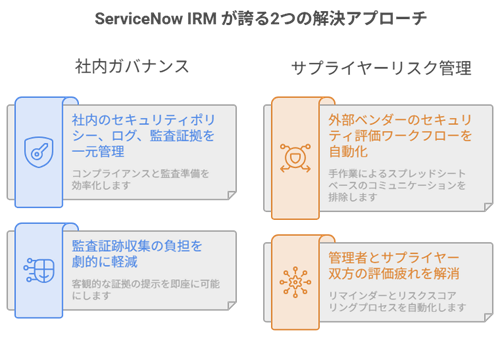
ServiceNow IRMが誇る2つの解決アプローチ
① 社内のポリシー・対策ログ・監査エビデンスの一元管理
ServiceNow上では、社内のセキュリティルール(ポリシー)、日々の対策の実施ログ、そして監査時に必要となるエビデンスを、すべて1つのプラットフォーム上で紐づけて管理できます。これにより、「誰が、いつ、どのような対策を実施したか」という証跡が自動的に蓄積されます。専門家や第三者機関の監査が入った際にも、ダッシュボードから瞬時に客観的な証明を提示することが可能になり、証跡集めの負担を劇的に削減します。
② 委託先(サプライヤー)評価の自動化と一元化
ServiceNowの機能を活用すれば、委託先へのセキュリティ評価アンケートの送付、回収、進捗管理、リスク分析までを完全自動化できます。委託先は専用のポータルから直接回答できるため、Excelファイルがメールで行き交う煩雑さが消滅します。未回答企業へのリマインドやスコアリングの自動化により、管理側・回答側双方の「評価疲れ」を解消します。
TDCソフトが伴走するリスク管理高度化と導入支援
ServiceNowは非常に強力なプラットフォームですが、SCS評価制度の★3・★4要件に適合させ、現場で定着させるためには、自社の評価フローや監査要件に合わせた適切な設計と導入アプローチが必要です。
TDCソフトは、ServiceNowの確かな導入実績と技術力で、お客様のリスク管理の高度化と実働するセキュリティ体制づくりを支援します。
TDCソフトを選ぶ3つのメリット
1. 豊富な導入実績に基づくベストプラクティスの提供
長年のServiceNow構築で培ったノウハウを活かし、お客様の組織規模や運用実態に合わせた最適なIRM導入ロードマップをご提案します。
2. 既存ITシステム・資産管理(CMDB)との統合アプローチ
単なるリスク管理ツールの導入にとどまらず、ITSM(ITサービスマネジメント)やCMDB(構成管理)と連携させることで、IT資産からセキュリティ対策・監査証跡までを一気通貫で管理する基盤を構築します。
3. 現場定着を見据えたコンサルティング支援
「制度対応のための作業」に終わらせず、管理側・回答側双方の負荷を極小化する業務設計をサポートし、持続可能なリスク管理運用を実現します。
まとめ:星獲得は今後のBtoB取引における「必須ライセンス」
SCS評価制度の星獲得は、単なるPRのための称号ではありません。サプライチェーン攻撃が激化する昨今、十分なセキュリティ対策レベル(★3以上)を証明できない企業は、今後のBtoB取引においてサプライチェーンから除外されてしまうリスクすらあります。つまり、ビジネスを継続・拡大するための「必須ライセンス」になりつつあるのです。
2026年度末の本格運用スタート直前になって慌てて証跡を集め始めるのでは、到底間に合いません。今のうちからServiceNowを導入し、セキュリティ運用とリスク管理をデジタル化・自動化する仕組みを整えておくことが、最も確実で賢いアプローチです。
「SCS評価制度に向けた監査対応の負荷を下げたい」「サプライヤー管理を根本から効率化したい」とお考えの企業様は、ぜひお気軽にTDCソフトにご相談ください。最適なロードマップをご提案いたします。
【お役立ちホワイトペーパーのご案内】
~導入現場ファースト~ 事前に現場課題を解きほぐし AI Agentsで業務改革を加速
「ツールを入れたが現場で使われない」「運用が定着しない」とお悩みの企業様必読!現場主導での業務改革と自動化を成功させるアプローチをわかりやすくまとめています。

 資料ダウンロード